No artigo anterior, contei a motivação pessoal e as decisões arquiteturais que deram origem ao pwE (Pray With Me) — um santuário digital multiplataforma para a prática diária da Lectio Divina (Leitura Orante), concebido no laboratório independente da JHH Solutions.
Para quem vem de mais de uma década atuando com sistemas críticos corporativos, arquitetura distribuída e SRE, existe uma armadilha mental clássica ao criar um produto autoral: acreditar que, uma vez consolidados Clean Architecture, DDD, 51 ADRs e mais de 931 testes automatizados, publicar o aplicativo na Google Play Store seria uma mera formalidade operacional. Bastaria gerar o App Bundle assinado (flutter build appbundle --release), preencher a ficha da loja e aguardar algumas horas.
Na prática, código pronto não é produto publicado.
Entre a submissão final da v1.0.0+176, a aprovação e entrada oficial em Produção na Google Play Store em 02 de novembro de 2026 (02/11, v1.0.3+179) e a intensa primeira semana de sustentação viva até a v1.0.24+200, atravessar esse "último quilômetro" exigiu 18 novas ADRs exclusivas de engenharia de release, compliance, resiliência offline, billing e internacionalização (ADR 0052 a ADR 0069):
Quando você opera de forma independente — acumulando os chapéus de arquiteto, engenheiro mobile, QA, SecOps, jurídico e produto nas horas vagas de pai de três crianças pequenas — descobre rápido que o caminho até a loja tem regras próprias. E a mais exigente delas não tem nada a ver com compilador.
O "Vale dos 14 Dias": o filtro real para desenvolvedores independentes
Desde a mudança nas políticas do Google Play Console para contas pessoais de desenvolvedor (criadas a partir de novembro de 2023), o acesso à trilha de Produção deixou de ser imediato. Antes que qualquer usuário comum possa encontrar seu aplicativo na busca da loja, você precisa destravar um portão obrigatório: o Teste Fechado (Closed Testing).
A regra parece simples na documentação oficial, mas exige coordenação cirúrgica na execução:
Compliance & Manifesto
Data Safety, Políticas IA, Vídeo FGS
Upload do AAB Assinado
Play App Signing + Símbolos
Opt-in de 12+ Testadores
Google Groups / E-mails Autorizados
14 Dias Consecutivos
Retenção Ininterrupta + Telemetria
Fila Humana ~72h
Dossiê + Piso Remoto Seguro
Go-Live em 02/11
HTTP 200 em 177 Países + Web
Para liberar o botão de candidatura à Produção, o Google exige pelo menos 12 testadores reais (originalmente eram 20) que aceitem formalmente o convite (opt-in), instalem o aplicativo em aparelhos Android físicos e permaneçam inscritos de forma ininterrupta por 14 dias consecutivos.
Para um grande estúdio com bancada interna de QA, reunir uma dúzia de aparelhos é trivial. Para um desenvolvedor independente, isso vira uma operação real de logística, observabilidade e engenharia de release:
- Fricção no Opt-in e o risco silencioso de Track Shadowing (
ADR 0054): No Play Console, não basta enviar o link da loja. É preciso autorizar o e-mail, aguardar propagação, colher o aceite web e garantir que a conta Google ativa no navegador seja idêntica à da Play Store do aparelho (caso contrário, surge o temido "Item não encontrado"). Mais sutil ainda: operando simultaneamente a trilhainternale duas trilhas fechadas (alphae uma faixa dedicada para WhatsApp), descobrimos que atualizar apenas uma faixa deixava testadores presos em binários defasados. Resolvemos isso unificando a promoção atômica de trilhas via API e conectando oVersionGovernanceBannervia Firebase Remote Config para avisar dentro do app sempre que havia um build novo na loja. - Trabalhar com buffer de segurança: Tratei o recrutamento de testadores com a mesma mentalidade de capacity planning de SRE — nunca operar no limite mínimo. Reunir uma margem extra de voluntários absorveu trocas de aparelho e imprevistos sem reiniciar o relógio de duas semanas.
- Engajamento genuíno e caça a bugs que emuladores jamais veriam: Os revisores do Google avaliam se o aplicativo foi exercitado de verdade e se você subiu releases corrigindo apontamentos. No pwE, a Liturgia Diária deu um motivo orgânico de retorno diário, e os testadores encontraram cenários valiosos de mundo real:
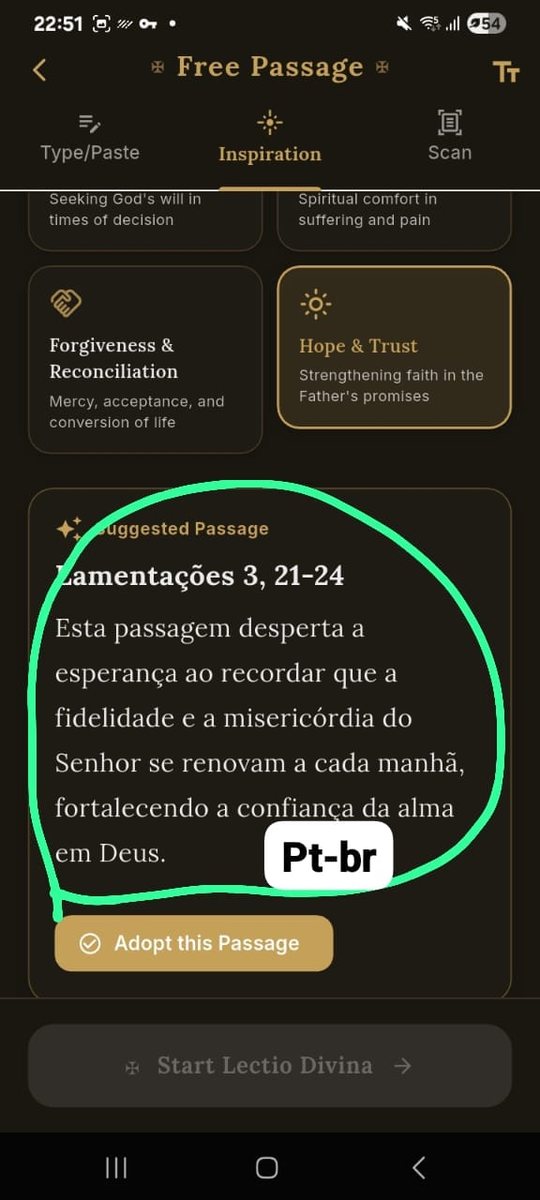
Vazamento de Idioma em Campo
Um voluntário com Android em Inglês recebeu sugestões da IA em PT-BR. Esse único print originou a arquitetura determinística de 18 idiomas e fallback universal em Inglês (ADR 0068).
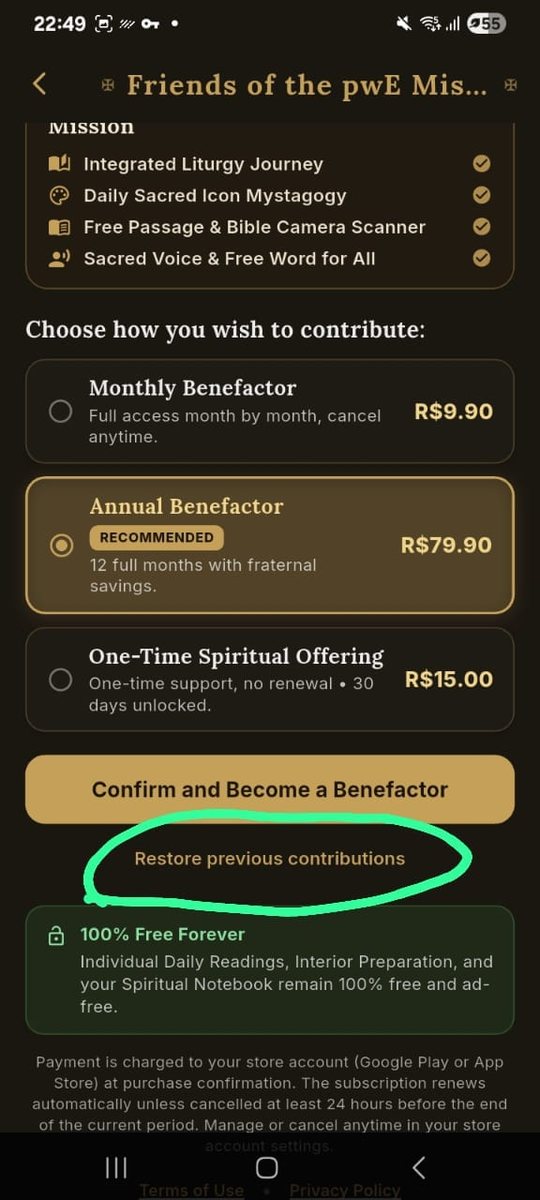
Isolamento de Recibos e Restauração
Testes reais na jornada de Benfeitor expuseram casos de borda na troca de contas Google no mesmo aparelho, blindando a reconciliação com o RevenueCat (v1.0.23+).
"O que inicialmente parecia apenas um pedágio burocrático acabou se provando o melhor teste de estresse pré-produção que o projeto poderia ter."
Onde a Engenharia Sênior paga dividendos na revisão da loja
Passar pelos 14 dias é metade da jornada; a outra metade é sobreviver à bateria técnica, automatizada e regulatória do Google Play Console. Foi exatamente aqui que o rigor prévio de arquitetura deixou de ser "teoria" e virou velocidade de aprovação:
1. Data Safety, Higiene de AndroidManifest e Políticas de IA (ADR 0025 & ADR 0057)
A seção de Segurança dos Dados (Data Safety) exige precisão cirúrgica sobre coleta, criptografia e retenção. Muitos apps independentes caem em ciclos de rejeição porque bibliotecas AAR de terceiros injetam permissões transitivas no manifesto final sem o autor notar.
Ao inspecionar o manifesto mesclado (:app:processProdReleaseMainManifest), removemos explicitamente via tools:node="remove" permissões como AD_ID, ACCESS_ADSERVICES_ATTRIBUTION, READ_PHONE_STATE e STORAGE. Já para manter o download em segundo plano do modelo local Gemma 4 E2B (~1,3 GB) no Android 14+, gravamos e anexamos um vídeo real em hardware físico comprovando ao time de revisão o uso legítimo de FOREGROUND_SERVICE_DATA_SYNC. Somamos a isso criptografia Zero-Knowledge (AES-256-GCM) no Caderno Espiritual, opt-in estrito antes de qualquer chamada de IA em nuvem, botão nativo "Sinalizar este trecho" em cada card gerado e páginas públicas de privacy, terms e delete-account com expurgo criptográfico completo (LGPD/GDPR).
2. Do flutter run ao Deploy Local Zero-CI e .aab Multilíngue (ADR 0049 & ADR 0068)
Quem desenvolve em Flutter sabe que um app impecável em debug pode quebrar silenciosamente em release. Além da compilação AOT e minificação do R8/ProGuard, o formato Android App Bundle (.aab) esconde uma armadilha clássica: por padrão, o Play Feature Delivery aplica Language Splitting, removendo do pacote os catálogos de idiomas diferentes do idioma primário do celular no instante da instalação — o que quebrava a troca dinâmica entre os 18 idiomas (962 chaves ARB) do app até desativarmos o split (enableSplit = false, impacto < 150 KB) com locales_config.xml.
Para iterar rápido sem consumir 25 minutos de GitHub Actions por build, construí o orquestrador CLI pwe_local_deploy.dart: ele compila o .aab ofuscado localmente, envia símbolos nativos ao Crashlytics e autentica via JWT RS256 direto na Google Play Android Publisher API v3, promovendo binários entre internal, closed e production em ~3 minutos e custo zero de CI.
3. Pre-Launch Report, Acessibilidade WCAG e Monitor Executivo 360° (ADR 0050 & ADR 0066)
A cada novo .aab enviado para a loja, o Google executa crawlers automatizados em dezenas de aparelhos físicos reais no Firebase Test Lab, caçando crashes, ANRs, áreas de toque menores que 48×48dp e falhas de contraste. Em paralelo, consolidamos 1.430+ testes automatizados em 236 suítes (incluindo 16 especificações executáveis SPEC-*, matriz de 6 viewports com TextScaler até 2.0x e contraste WCAG AA 8.10:1) e o pwe_production_monitor.dart — um monitor executivo que unifica Android Vitals, GA4, Crashlytics, Langfuse OTLP v4 e cotas Cloud a custo R$ 0,00.
4. Web Aberta (PWA) e Monetização Ética PPP em 174 Regiões (ADR 0056 & ADR 0058)
Enquanto o relógio da loja corria no Android (e o iOS segue seu próprio cronograma), manter a plataforma Web (pwe.jhhsolutions.dev/app) sobre a mesma base Flutter permitiu acolher imediatamente usuários de iPhone e Desktop. Na camada de sustentabilidade (Amigos da Missão), notamos que a conversão cambial automática da Google Play inflacionava preços em mercados emergentes e exibia benefícios em um único idioma. Criamos então o pwe_monetization_sync.dart, provisionando via API 54 fichas localizadas (3 planos × 18 idiomas) em 174 regiões com Paridade de Poder de Compra (PPP) — incluindo modelar a contribuição avulsa sem renovação automática como prepaidBasePlanType de 30 dias, nativamente compatível com PIX.
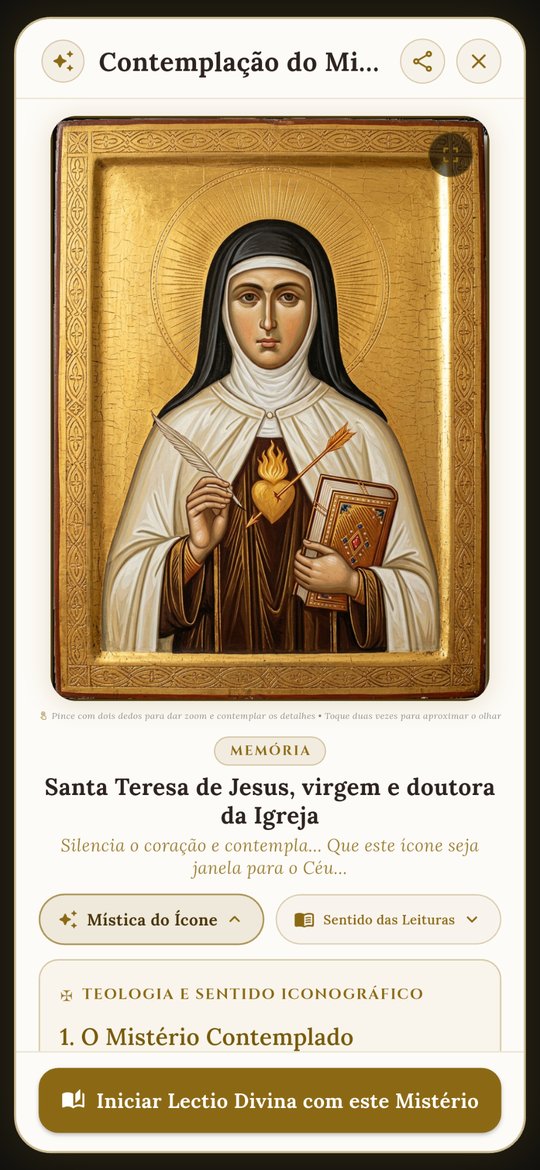
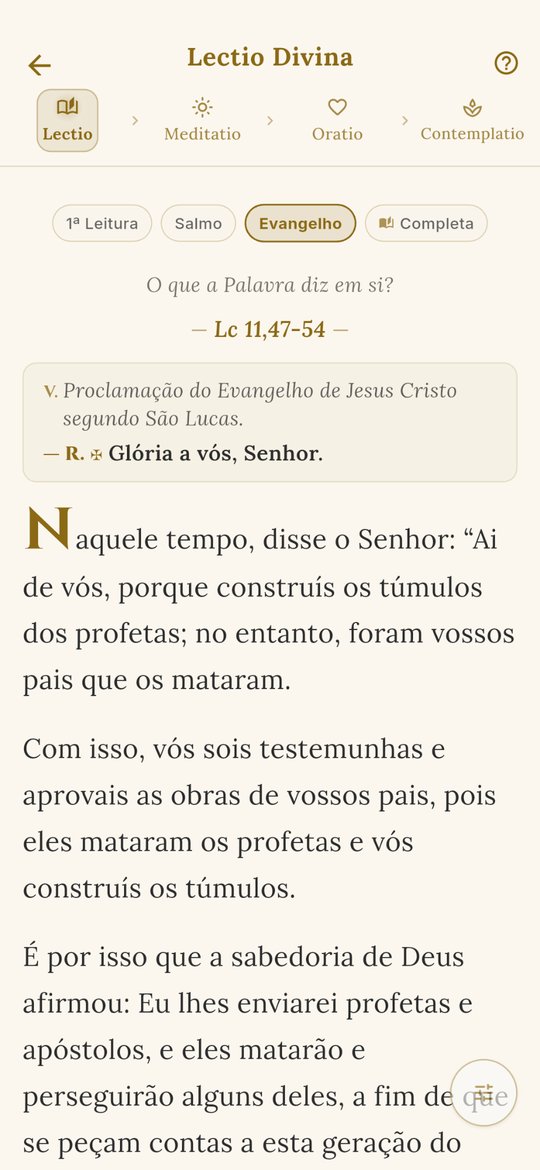
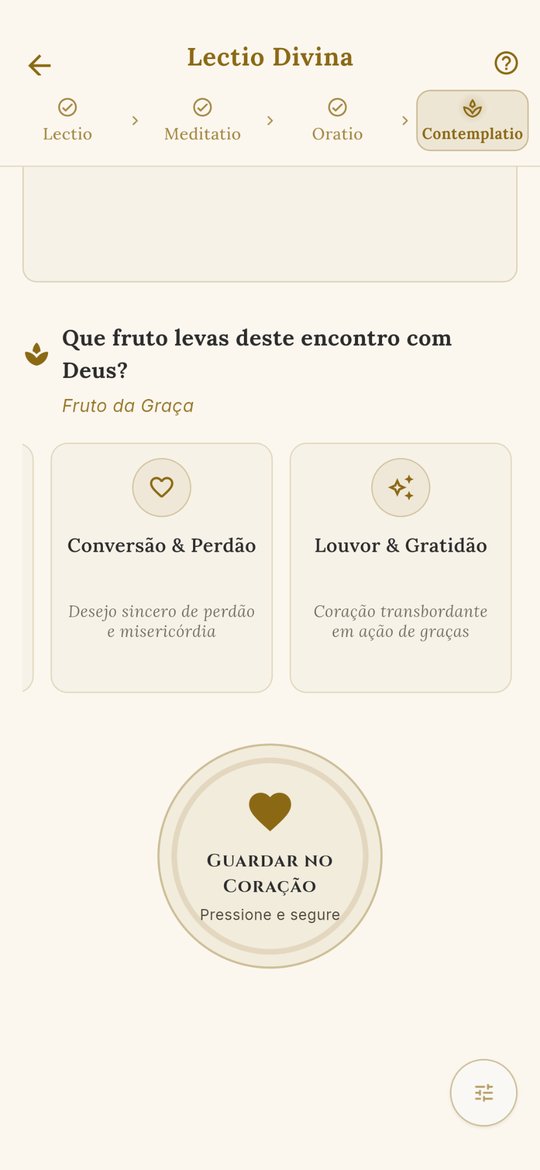
O resultado dessa convergência entre design contemplativo e engenharia de release é a experiência hoje pública na loja:
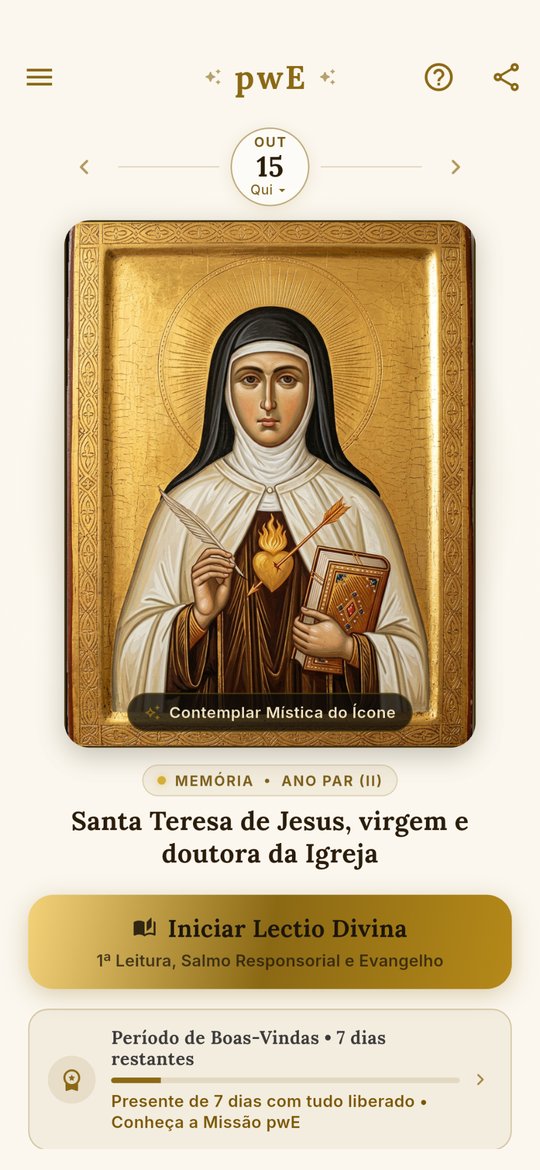
O Go-Live em 02/11 e a 1ª semana viva em produção (build #179 ao #200)
Submetemos o dossiê final da v1.0.0+176 no dia 30/10 (seguido de um ajuste fino na v1.0.2+178 em 31/10). Durante as ~72 horas de fila da auditoria humana do Google Play, apareceu uma sutileza operacional importante: se subíssemos o parâmetro min_supported_build_number no Firebase Remote Config antes da publicação efetiva, qualquer revisor ou voluntário abrindo o binário anterior tomaria um bloqueio de atualização para uma versão que ainda não estava pública na loja. Mantivemos o piso destravado (min_supported_build_number = 1) até que, em 02 de novembro de 2026 (02/11), a ficha pública respondeu HTTP 200 globalmente em 177 países — momento em que promovemos a v1.0.3+179, travamos o piso remoto em 178 e recebemos, naquela mesma noite, a primeira avaliação espontânea 5,0 ★ na Google Play.
Mas o verdadeiro batismo de engenharia começou nos sete dias seguintes (02/11 a 08/11), ao longo de 24 releases em produção (v1.0.0 até v1.0.24+200):
Escudo contra 84 Bots no Minuto Zero
Assim que a Produção abriu em 02/11, 84 contas automatizadas de crawlers do Firebase Test Lab dispararam sessões criando perfis sintéticos no RevenueCat. No mesmo dia (v1.0.4), isolamos 100% dos robôs via leitura nativa de Settings.System("firebase.test.lab") antes de inicializar billing e analytics.
99,07% Crash-Free em 18 Países
Em apenas 7 dias, o app acolheu 440 usuários ativos em 18 países rodando em 37 modelos distintos de celulares e tablets físicos (do Android 10 com <= 4 GB de RAM ao Android 16/17), sustentando zero alertas no Android Vitals e 17,2 min de tempo médio engajado (70,0% de engajamento).
58,3% Leitores Silenciosos vs. 190 Cofres
A telemetria agregada revelou que 58,3% rezam diariamente em silêncio (como um Missal contemplativo), enquanto 42,5% escrevem preces guardadas em 190 cofres Zero-Knowledge (AES-256-GCM) — guiando o arranque True Local-First em 0 ms e o Modo Recolhimento integrado ao Não Perturbe nativo (Mt 6,6).
4,11% da Cota Gratuita & 100% Ortodoxia
Mesmo com worker paralelo em 18 idiomas e milhares de leituras na GCS Static CDN, consumimos apenas 4,11% da franquia diária gratuita de leituras do Firestore (fatura R$ 0,00/mês), com streaming nativo no Gemma 4 e 100% de ortodoxia teológica auditada no Langfuse OTLP v4.
Código aberto onde importa, propriedade protegida onde é sagrada: por dentro do pwe-architecture-showcase (ADR 0051)
Quem publica um produto autoral comercial enfrenta um dilema clássico de portfólio: se o repositório de produção é privado — para proteger prompts pastorais (Zero-Public-URL / SEC-AI-10), curadoria autoral das 7 Gotas, workers de ingestão e segredos de nuvem — como permitir que outros arquitetos, recrutadores e engenheiros auditem a qualidade real do código sem pedir voto de confiança?
A resposta que construímos na ADR 0051 foi o repositório público evslopes/pwe-architecture-showcase, mantido em sincronia contínua com o monorepo de produção pelo orquestrador CLI tool/sync_showcase.dart. A cada release, ele exporta apenas artefatos aprovados por Allowlist estrita, aplica um Redaction Engine determinístico (16 regras de sanitização) e executa um Security Leak Scanner pós-geração (13 padrões proibidos) que aborta o push caso detecte qualquer vestígio sensível.
Assim, cada decisão narrada neste artigo pode ser inspecionada hoje mesmo em código real e testes automatizados:
- 20 Clean Code Slices reais em 5 domínios (
showcase/): - Ciclo Contemplativo & Estado Reativo (
state_management/):recollection_bloc.dart(orquestração do Modo Recolhimento comZenPolicye Sleep Guard anti-DND órfão) electio_session_bloc.dart, acompanhados de suas suítesbloc_test. - Ponte Edge AI & Resiliência (
edge_ai_bridge/):llm_local_datasource.dart(streaming nativo de tokens do Gemma 4 viaEventChannel('pwe/gemma_local_stream'), telemetria TTFT e failover automáticoGPU -> CPU) ellm_rate_limiter.dart. - RAG Cifrado Local-First & Geometria OCR (
local_first_rag_and_ocr/):local_vector_search_datasource.dart(busca vetorial L2< 1 mssobreHiveAesCipher) ebiblical_ocr_layout_analyzer.dart(reconstrução geométrica de Bíblias físicas impressas em duas colunas). - Segurança Nativa & Design System Sacro (
platform_security/&sacred_design_system/):screen_security_service.dart(FLAG_SECUREdinâmico em runtime),hold_to_save_button.dart(CustomPaintersem overflow atéTextScaler 2.0x) eadaptive_two_pane.dart. - Índice completo das 69 ADRs (
docs/adr/) & 8 Especificações C4/Mermaid (docs/architecture/): todas as decisões arquiteturais de0001a0069, diagramas de sequência, máquinas de estado, BFF litúrgico na GCS CDN e topologiaAES-256-GCM. - Governança SDD/TDD de 18 Agentes (
docs/ai-governance/) &CHANGELOG.md(200+ builds): a cadeia rastreávelRN- -> ADR- -> SPEC-* -> Code -> Test, inspeção runtime via Marionette/Dart MCP e o histórico público de evolução SemVer desde av0.1até av1.0.24+200.
6 lições práticas para quem vai publicar seu primeiro app indie
Se você é engenheiro de software e está preparando um projeto autoral para a Google Play Store, este é o mapa de trincheira que eu gostaria de ter recebido no Dia 0:
| Etapa Crítica | Armadilha Comum | Como Mitigar na Prática |
|---|---|---|
| 1. Conta & Identidade | Criar a conta no Play Console só quando o código terminar (achando que basta pagar a taxa única de US$ 25). | Crie e valide identidade/DUNS ou documentos pessoais semanas antes; verificações documentais e de método de pagamento levam dias. |
| 2. Recrutamento & Trilhas | Convidar exatamente 12 amigos pelo WhatsApp e operar múltiplas trilhas manualmente no painel. | Recrute 18 a 25 voluntários, crie um passo a passo visual de opt-in e promova o mesmo versionCode entre internal e closed para evitar Track Shadowing. |
| 3. Manifesto & Compliance IA | Confiar cegamente nas permissões herdadas de plugins e usar geradores genéricos de política de privacidade. | Audite o manifesto Release com tools:node="remove", implemente opt-in explícito + denúncia para IA, grave vídeo para Foreground Services e publique privacy, terms e delete-account no domínio oficial. |
4. Empacotamento .aab & i18n | Testar apenas via flutter run em debug e em um único idioma até a véspera do lançamento. | Teste o .aab ofuscado na trilha interna desde cedo, configure enableSplit = false se houver troca in-app de idioma e garanta fallback determinístico em Inglês (en). |
| 5. Dossiê de Produção | Responder ao questionário final do Google de forma vaga ou burocrática. | Documente com objetividade como recrutou os testadores, quais bugs reais de campo foram corrigidos nos 14 dias e como você monitora qualidade e crashes. |
| 6. Fila de Revisão & Dia 1 | Subir force-update no Remote Config durante a revisão humana (~72h) e ignorar tráfego de robôs no lançamento. | Mantenha min_supported_build_number destravado até confirmar HTTP 200 na loja pública e detecte firebase.test.lab nativamente para isolar dezenas de bots de billing e analytics. |
Código na máquina é estudo; código na loja é responsabilidade
Ver o selo "Disponível no Google Play" entrar no ar globalmente em 02 de novembro de 2026 para o pwE (Pray With Me) trouxe uma clareza que anos de projetos corporativos às vezes anestesiam: quando você assina um produto de ponta a ponta, arquitetura de software deixa de ser abstração.
Cada uma das nossas 69 ADRs, cada script de automação Zero-CI e cada trava de privacidade existiram para um único propósito: permitir que, do outro lado da tela, alguém abra o celular e encontre silêncio, beleza e confiança — sem saber (e sem precisar saber) quanta engenharia precisou trabalhar nos bastidores para sustentar aquele instante de paz.
O pwE está em produção na Google Play Store (177 países) e na Web, acompanhado do repositório público pwe-architecture-showcase com 69 ADRs e 20 Clean Code Slices reais: